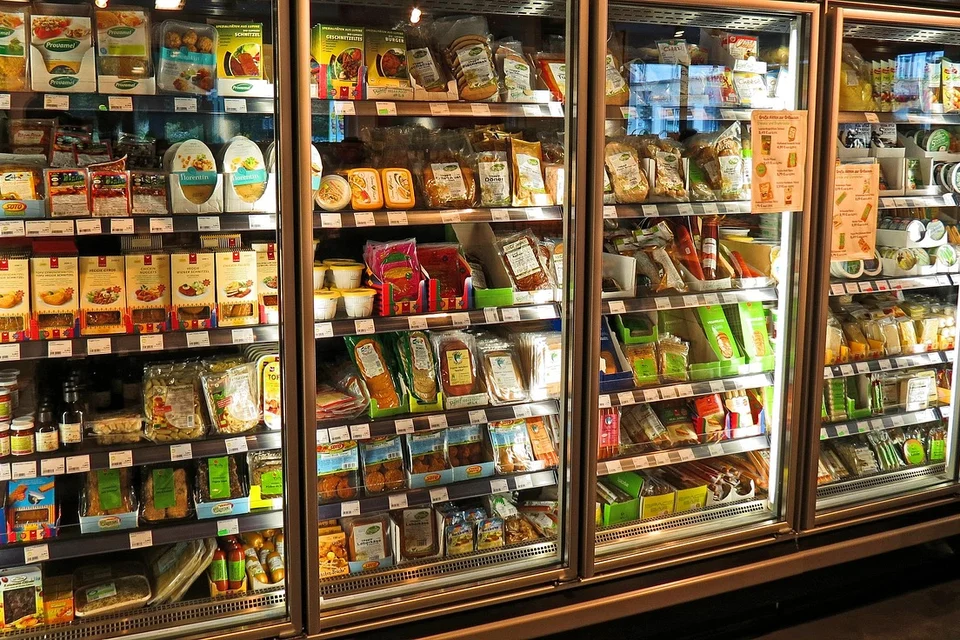
Ein Supermarkt im niederbayerischen Reisbach ist Opfer eines Cyberangriffs geworden: Unbekannte haben die Kühlanlagen so manipuliert, dass sich Kühlregale und Truhen auf bis zu 50 Grad aufheizten. Große Mengen Lebensmittel mussten entsorgt werden. Ähnliche Angriffe gab es zuletzt in mehreren europäischen Ländern. Was dahintersteckt und worauf Supermärkte, Metzgereien, Bäckereien und Gastronomen in Aschaffenburg, im Bachgau und im Landkreis Miltenberg jetzt achten sollten.
Was in Reisbach passiert ist
Betroffen ist ein Lebensmittelmarkt in Reisbach im Landkreis Dingolfing-Landau. Nach Angaben des Betreibers wurden die Kühlanlagen aus der Ferne so angesteuert, dass die Temperaturen auf bis zu 50 Grad stiegen. Der Großteil der gekühlten Ware war danach nicht mehr verkäuflich. Einen Teil der Lebensmittel konnte eine kurzfristig organisierte Abholung durch Foodsharing noch retten. Das Polizeipräsidium Niederbayern hat die Ermittlungen aufgenommen und will sich mit den zuständigen Stellen in den anderen betroffenen Ländern abstimmen. Weitere Details zu Tätern oder Vorgehen nennen die Ermittler bislang nicht.
Reisbach ist kein Einzelfall. Auch ein Markt in Wuppertal war betroffen, dort wurde Anzeige erstattet. Vergleichbare Angriffe auf Supermarktkühlungen wurden zudem aus Belgien, Schweden, Irland, Luxemburg, Estland, Finnland und den Niederlanden gemeldet.
Vorbild Frankreich: Hunderte Märkte betroffen
Begonnen hat die Serie Mitte Oktober in Frankreich. In der Nacht auf Montag, 12. Oktober 2026, wurden dort die Kühlsteuerungen von Hunderten Supermärkten verschiedener Handelsketten angegriffen. Die Angreifer schalteten die Anlagen in den Abtaumodus, sodass die Temperaturen über Stunden auf rund 50 Grad stiegen. Fleisch, Tiefkühlware und Molkereiprodukte mussten tonnenweise vernichtet werden.
Betroffen waren vor allem ältere Steuerungsgeräte eines großen Kältetechnik-Herstellers, die seit Jahren keine Sicherheitsupdates mehr erhalten. Die französische IT-Sicherheitsbehörde warnt inzwischen auch vor Angriffen auf Systeme weiterer Hersteller. Bereits in den Vorjahren hatte es vergleichbare Vorfälle in anderen Ländern gegeben, bei denen die Steuerungen ohne ausreichenden Schutz durch Firewall oder VPN direkt aus dem Internet erreichbar waren.
Warum das auch die Region betrifft
Vernetzte Kühltechnik ist längst Standard, nicht nur in großen Supermärkten. Auch Metzgereien, Bäckereien, Hofläden, Getränkemärkte, Kantinen und Restaurants setzen auf Kühlzellen und Truhen, deren Temperatur sich per Smartphone oder Webbrowser überwachen lässt. Oft richtet ein Kälte- oder Wartungsdienst einen Fernzugang ein, damit er Störungen schnell beheben kann. Wird dieser Zugang nicht ordentlich abgesichert, steht die Steuerung im Zweifel offen im Netz.
Das Bundesamt für Sicherheit in der Informationstechnik (BSI) warnt ausdrücklich vor Nachahmern. BSI-Präsidentin Claudia Plattner betonte, der Angriff in Frankreich hätte jedes Land treffen können. Gefährdet sind nach Einschätzung der Fachleute vor allem kleinere Betriebe ohne eigene IT-Abteilung, bei denen die Kühltechnik einmal eingerichtet wurde und seitdem einfach läuft.
Was Betriebe jetzt tun sollten
Das BSI, die Hersteller und IT-Sicherheitsfachleute empfehlen eine Reihe von Maßnahmen, die sich auch ohne großes IT-Budget umsetzen lassen:
- Keine Steuerung direkt im Internet: Bedienoberflächen von Kühl-, Heizungs- und Gebäudetechnik dürfen nicht offen aus dem Internet erreichbar sein. Fernzugriff gehört hinter ein VPN oder einen abgesicherten Fernwartungszugang, idealerweise mit Zwei-Faktor-Anmeldung.
- Beim Wartungsdienst nachfragen: Wer nicht weiß, wie die eigene Anlage angebunden ist, sollte den Kälte- oder Wartungsdienstleister direkt fragen: Gibt es einen Fernzugang, wer hat Zugriff, und wie ist er geschützt?
- Updates einspielen: Firmware und Software der Steuerungen sollten aktuell sein. Geräte, für die der Hersteller keine Sicherheitsupdates mehr liefert, sollten mittelfristig ersetzt werden.
- Standardpasswörter ändern: Werkseitige Zugangsdaten sind ein bekanntes Einfallstor. Jede Steuerung braucht ein eigenes, starkes Passwort.
- Netze trennen: Kühl- und Gebäudetechnik gehört nicht in dasselbe Netz wie Kassensystem, Büro-PC oder Gäste-WLAN.
- Unabhängige Temperaturalarme: Ein separater Temperaturfühler mit Alarm aufs Handy fällt auch dann auf, wenn die eigentliche Steuerung manipuliert wurde. So lässt sich ein Angriff in der Nacht bemerken, bevor die Ware verdorben ist.
- Notfallplan bereithalten: Wer ist nachts erreichbar, wo kann Ware kurzfristig ausgelagert werden, welche Nummer hat der Kältedienst? Diese Fragen sollte man vor dem Ernstfall klären.
Ausführliche Hinweise bietet das BSI unter anderem mit den Empfehlungen zu Basismaßnahmen der Cyber-Sicherheit und zum Umgang mit Sicherheitsupdates auf bsi.bund.de.
Hilfe im Ernstfall
Wer einen Angriff vermutet, sollte die Anlage nicht einfach neu starten, sondern zunächst den Kältedienst informieren und Anzeige erstatten. Für Unternehmen gibt es bei der Polizei spezialisierte Ansprechpartner: In Bayern ist das die Zentrale Ansprechstelle Cybercrime (ZAC) beim Landeskriminalamt, zuständig für Betriebe in Stadt und Landkreis Aschaffenburg, Großostheim und dem Landkreis Miltenberg. Für Betriebe in Schaafheim, Mosbach, Radheim und Schlierbach ist die hessische Polizei zuständig, die ebenfalls eine Zentrale Ansprechstelle Cybercrime für die Wirtschaft beim Landeskriminalamt betreibt. Zusätzlich unterstützt das Hessen CyberCompetenceCenter (Hessen3C), das mit dem Handelsverband Hessen zusammenarbeitet. Auch die IHK Aschaffenburg und die IHK Darmstadt bieten ihren Mitgliedern Informationen zur IT-Sicherheit an. Im akuten Notfall gilt immer: 110.
Was Kundinnen und Kunden wissen sollten
Für Verbraucher besteht nach bisherigem Stand keine besondere Gefahr. In den betroffenen Märkten wurde die verdorbene Ware aussortiert und entsorgt. Grundsätzlich gilt beim Einkauf: Tiefkühlware sollte hart gefroren sein, Packungen mit Eiskristallen innen oder aufgeweichter Verpackung lieber liegen lassen. Wer Auffälligkeiten an Kühlregalen bemerkt, etwa ungewöhnlich warme Truhen, sollte das Personal ansprechen.
Mehr zum Thema IT-Sicherheit
Wie schnell veraltete Software zum Problem werden kann, zeigte zuletzt die PHP-Sicherheitslücke, die städtische Webseiten in Aschaffenburg lahmlegte. Tipps zum Absichern eigener Geräte gibt es in unserem Beitrag zur PHP-Sicherheitslücke bei Homeservern. Und wer gerade online einkauft, sollte wissen, wie man Fake-Shops vor dem Black Friday erkennt.
Schreibe einen Kommentar